数字证书保险柜筑牢电子身份信息安全屏障,密钥安全保管终端
2026-10-22 16:15:25 访问:
数字证书保险柜:筑牢电子身份信息安全屏障,打造密钥安全保管终端
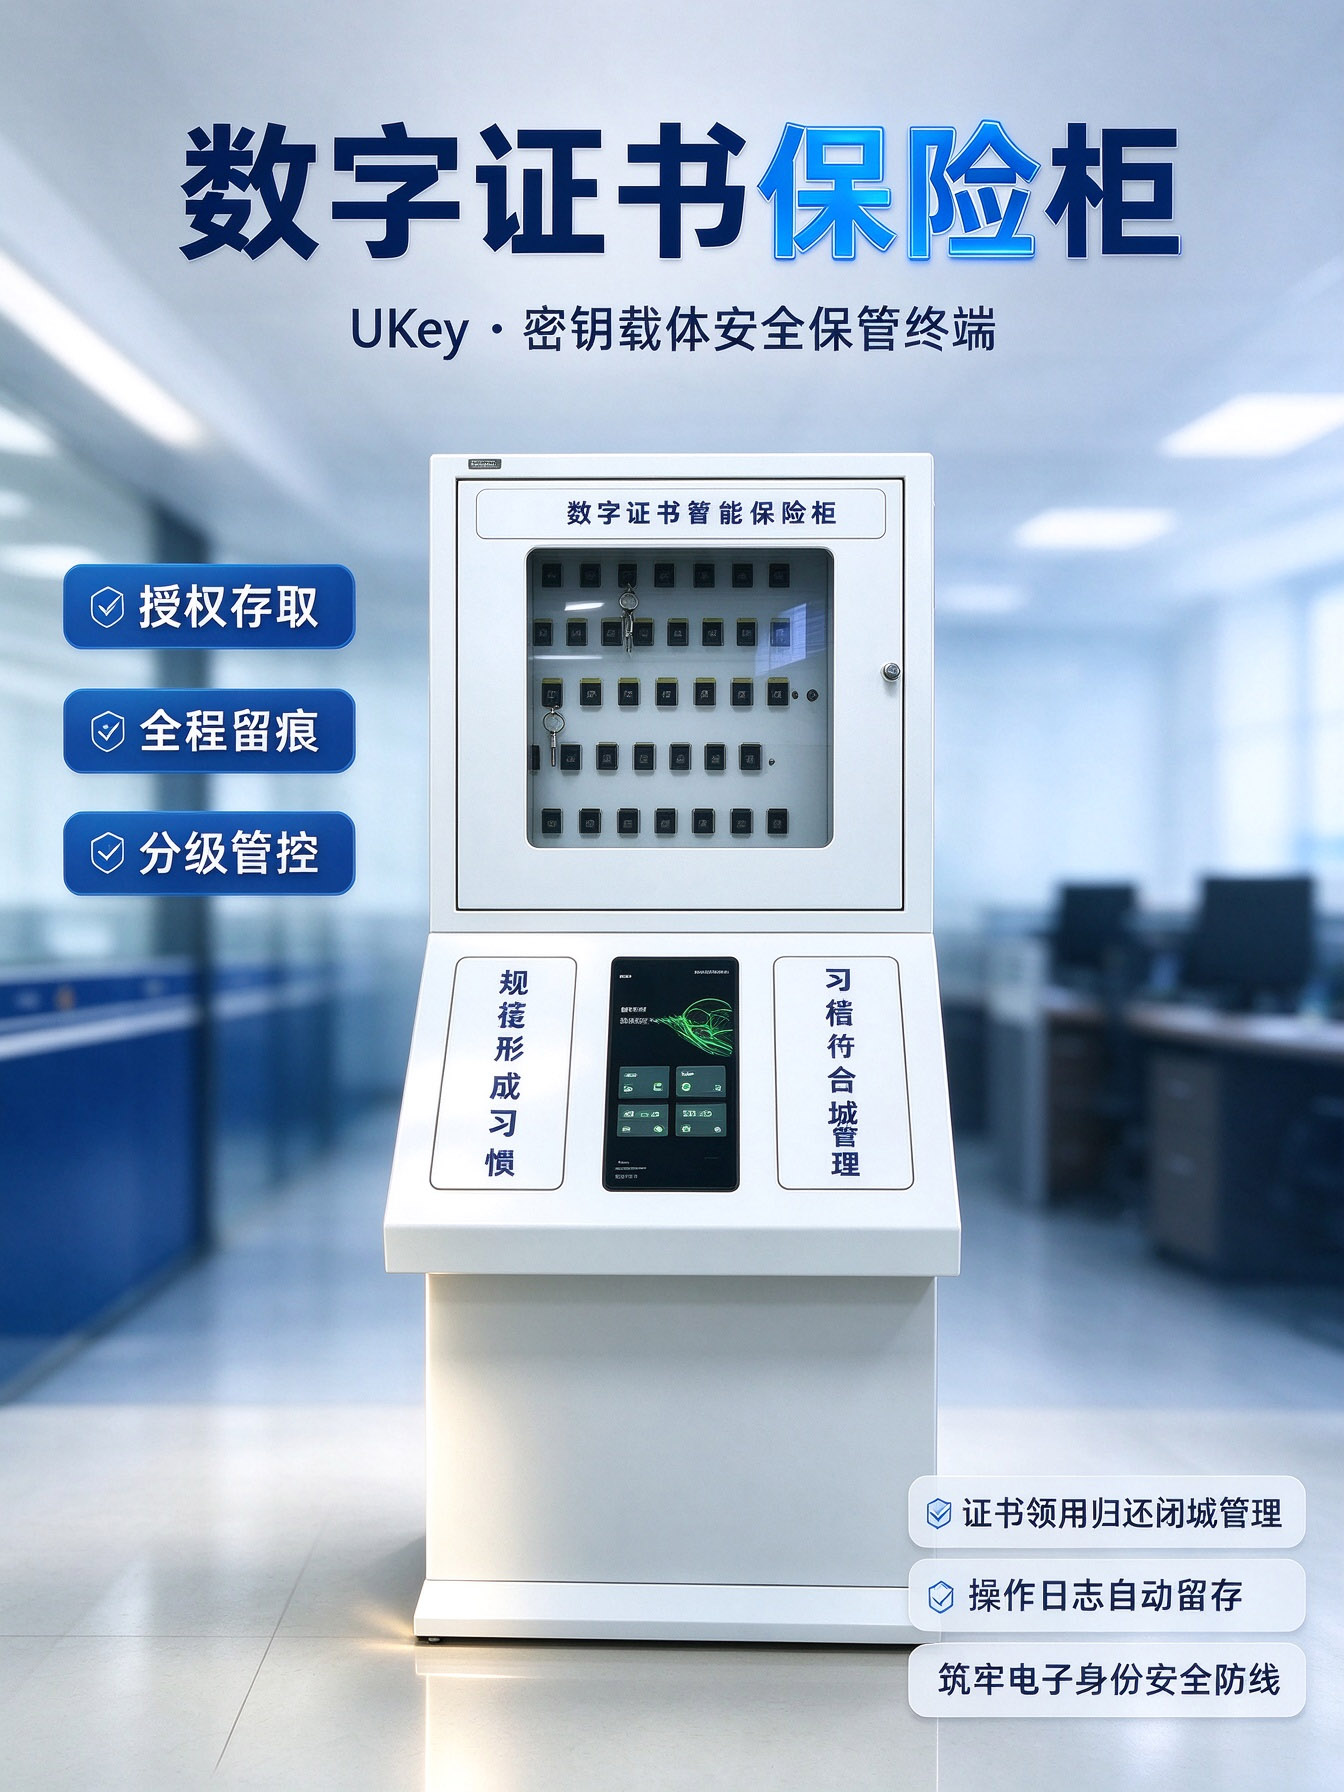
在数字化转型加速推进的今天,电子身份已成为企业和个人开展线上业务的核心凭证。数字证书、UKey、加密密钥等承载着身份认证、数据签名、权限授权等关键功能,一旦丢失、被盗或遭非法调用,轻则导致业务中断,轻则引发数据泄露、资金损失甚至法律纠纷。
传统保管方式——锁进抽屉、随意摆放、人工登记——早已无法应对日益严峻的安全威胁。数字证书保险柜应运而生,以"物理防护+数字管控+审计追溯"三位一体的设计理念,为电子身份信息筑起一道坚不可摧的安全屏障。
一、物理级安全存储,硬件防护从源头做起
数字证书保险柜采用工业级安全防护设计,从硬件层面杜绝非法接触:
高强度柜体结构:加厚冷轧钢板打造,防撬、防钻、防暴力破坏,达到金融级安防标准;
独立仓位设计:每个UKey/数字证书介质拥有独立存储仓,仓间物理隔离,避免交叉风险;
多重身份验证:支持指纹识别、人脸识别、IC卡、动态密码等多种认证方式,只有授权人员方可开柜取用;
防拆报警机制:柜体遭非法开启或移动时,立即触发声光报警并推送告警信息至管理平台。
二、密钥全生命周期管控,让每一次调用都可追溯
数字证书保险柜不仅是"存放容器",更是密钥管理的"智能中枢":
出入库自动登记:每次存取操作自动记录操作人员、时间、仓位编号、证书编号,告别手工台账;
使用权限分级:支持按角色、按部门、按证书类型设置差异化访问权限,最小权限原则杜绝越权操作;
调用审批流程:关键证书调用需经线上审批后方可开柜,流程全程留痕;
归还超时提醒:证书借出后未按时归还,系统自动提醒责任人,确保证书及时回库;
全链路审计日志:所有操作记录不可篡改、不可删除,满足等保、审计、合规检查要求。
三、智能联动管理,融入企业安全体系
数字证书保险柜可与企业现有IT安全体系无缝对接:
AD/LDAP集成:与企业统一身份认证系统对接,实现账号同步与单点登录;
API开放接口:支持与OA、ERP、电子签章平台等业务系统联动,证书调用与业务流程自动关联;
远程监控平台:管理人员通过PC端或移动端实时查看柜体状态、证书在位情况、操作记录;
异常行为分析:基于历史数据智能识别异常存取行为(如非工作时间操作、频繁借取等),提前预警潜在风险。